



Хакери зламали не сам застосунок Повітряна тривога, а інтерфейс оператора - розробники
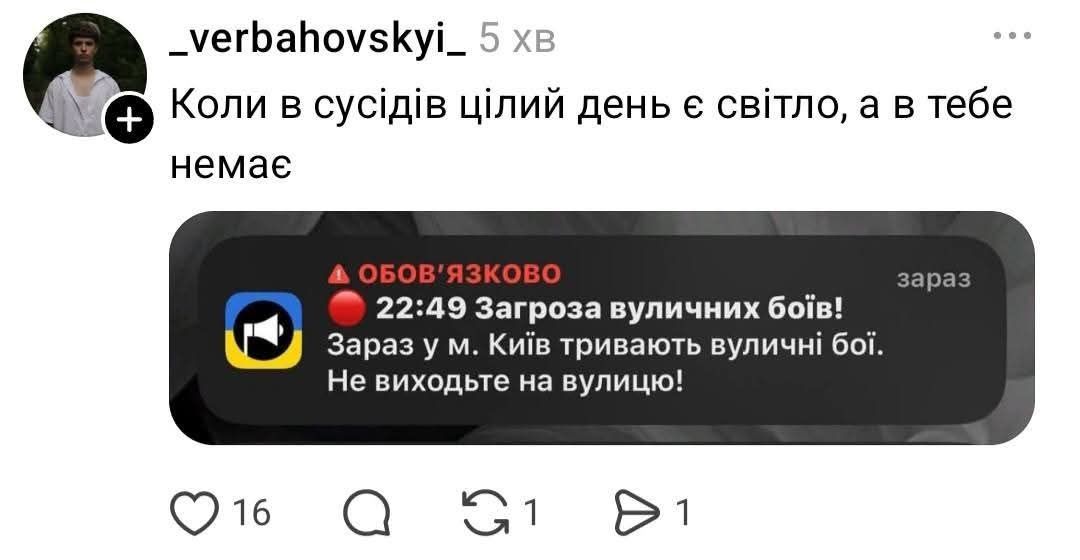
Зловмисники надіслали фейкові сповіщення про радіаційну небезпеку, хімічну атаку та вуличні бої.


Розробники застосунку "Повітряна тривога" 3 листопада пояснили, що саме сталося з системою увечері в неділю, коли користувачі отримали фейкові сповіщення про хімічну атаку й ракетний удар. У Києві тоді поширили фейк про хімічну загрозу та удар "Орєшніком", і спершу це виглядало як можлива кібератака на весь сервіс. Команда розробників вибачилася перед користувачами й вирішила розвінчати міфи, що розійшлися соцмережами та анонімними телеграм-каналами. За їхніми словами, зловмисники отримали доступ не до самого мобільного застосунку, а до внутрішнього інтерфейсу оператора. Дані користувачів при цьому не постраждали.
Пояснення оприлюднили у Telegram-каналі "Повітряна Тривога" - офіційному каналі застосунку, який створили компанії Ajax Systems і Stfalcon на волонтерських засадах за підтримки Мінцифри. Розробники наголосили, що це ціла екосистема софту, яка включає інтерфейс оператора, мобільні застосунки, мапу тривог та API, а інформацію в неї вносять оператори цивільного захисту або відповідальні за оповіщення в громадах.
"Відбувся несанкціонований доступ до інтерфейсу оператора, не в застосунок для кінцевих споживачів. Внаслідок цього в систему були надіслані сповіщення про неіснуючі тривоги", - йдеться у повідомленні розробників застосунку "Повітряна тривога".
Через це користувачі побачили повідомлення про фейкову радіаційну небезпеку, хімічну атаку та вуличні бої, а також кастомні оповіщення з текстом російською мовою і посиланням на сторонній телеграм-канал. Розробники зазначили, що через безпекові застереження не розкривають усіх деталей інциденту. Разом із профільними службами та міністерствами команда одразу призупинила роботу інтерфейсу оператора й серверної частини застосунку, а протягом двох годин відновила його роботу та основні функції - push-сповіщення про тривоги й інформацію про рівні небезпеки.
Зараз команда продовжує аудит безпеки та відновлення відображення цілей на карті. Розробники окремо наголосили, що інформація про витік даних, злам акаунтів чи телефонів користувачів, а також нібито наявність вірусних файлів у застосунку не відповідає дійсності.
"Такі твердження можуть з'являтися як через необізнаність, так і з метою змусити користувачів видалити застосунок", - йдеться у повідомленні розробників застосунку "Повітряна тривога".
Пояснили, чому застосунок безпечний для телефонів
За словами розробників, застосунок не зберігає і не передає дані користувачів та не має доступу до важливих функцій телефону, тому загрози для людей від встановленого на телефон застосунку немає. Команда також подякувала службам, які долучилися до реагування на інцидент, і користувачам - за витримку й довіру до сервісу, який майже п'ять років залишається одним із ключових джерел сповіщень про загрози.
Раніше Інформатор повідомляв, що злам застосунку "Повітряна тривога" може стати першим дзвіночком масштабнішої хвилі кібератак, яка найближчими місяцями охопить усі галузі та континенти - так кібератаку оцінив співзасновник Prometheus Іван Примаченко. Він пояснив, що причиною такого сплеску стає стрімкий розвиток моделей штучного інтелекту, які вже наздоганяють найкращих фахівців з кібербезпеки. Також ми писали, що у застосунку з'явилася карта руху ворожих дронів і ракет, однак вона не показує точного місцеперебування цілей у реальному часі, тож киянам, які очікують конкретики про загрозу над головою, користі від неї мало.
Слідкуйте за нами у Telegram
Зараз читають на Інформаторі