



Хакеры сломали не само приложение Воздушная тревога, а интерфейс оператора – разработчики
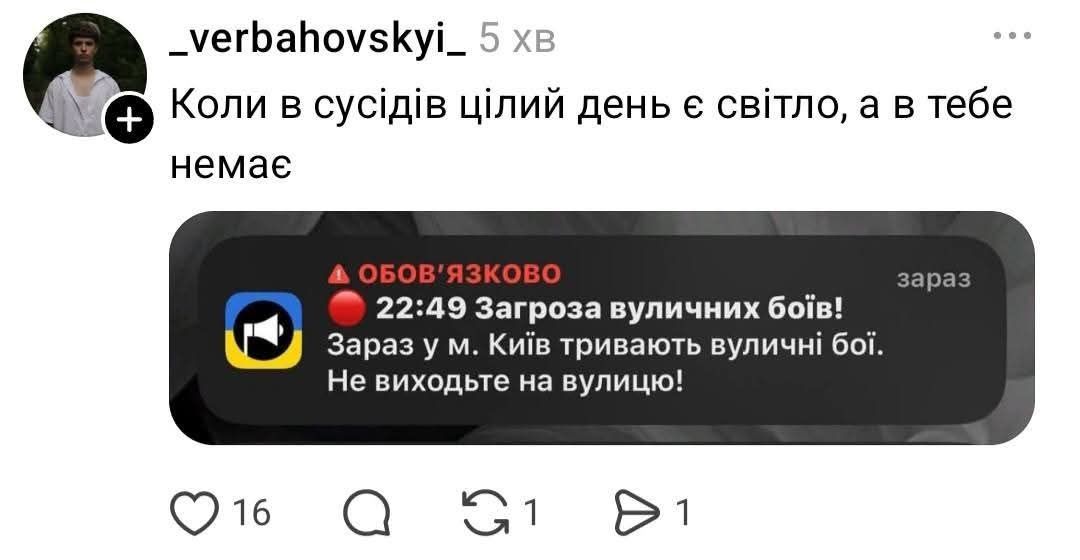
Злоумышленники направили фейковые уведомления о радиационной опасности, химической атаке и уличных боях.


Разработчики приложения "Воздушная тревога" 3 ноября объяснили, что именно произошло с системой вечером в воскресенье, когда пользователи получили фейковые уведомления о химической атаке и ракетном ударе. В Киеве тогда распространили фейк о химической угрозе и ударе "Орешника", и сначала это выглядело как возможная кибератака на весь сервис. Команда разработчиков принесла извинения пользователям и решила развенчать мифы, которые разошлись соцсетями и анонимными телеграмм-каналами. По их словам, злоумышленники получили доступ не к самому мобильному приложению, а к внутреннему интерфейсу оператора. Данные пользователей при этом не пострадали.
Объяснения обнародовали в Telegram-канале "Воздушная Тревога" - официальном канале приложения, созданном компаниями Ajax Systems и Stfalcon на волонтерских началах при поддержке Минцифры. Разработчики подчеркнули, что это целая экосистема софта, включающая интерфейс оператора, мобильные приложения, карту тревог и API, а информацию в нее вносят операторы гражданской защиты или ответственные за оповещения в общинах.
"Состоялся несанкционированный доступ к интерфейсу оператора, не в приложение для конечных потребителей. В результате этого в систему были отправлены уведомления о несуществующих тревогах", - говорится в сообщении разработчиков приложения "Воздушная тревога".
Поэтому пользователи увидели сообщения о фейковой радиационной опасности, химической атаке и уличных боях, а также кастомные оповещения с текстом на русском языке и ссылкой на посторонний телеграмм-канал. Разработчики отметили, что из-за оговорок о безопасности не раскрывают всех деталей инцидента. Вместе с профильными службами и министерствами команда сразу же приостановила работу интерфейса оператора и серверной части приложения, а в течение двух часов возобновила его работу и основные функции - push-уведомления о тревогах и информации об уровне опасности.
Сейчас команда продолжает аудит безопасности и возобновление отображения целей на карте. Разработчики особо отметили, что информация об утечке данных, изломе аккаунтов или телефонов пользователей, а также якобы наличие вирусных файлов в приложении не соответствует действительности.
"Такие утверждения могут появляться как по неосведомленности, так и с целью заставить пользователей удалить приложение", - говорится в сообщении разработчиков приложения "Воздушная тревога".
Объяснили, почему приложение безопасно для телефонов
По словам разработчиков, приложение не сохраняет и не передает данные пользователей и не имеет доступа к важным функциям телефона, поэтому угрозы для людей от установленного на телефоне приложения нет. Команда также поблагодарила службы, приобщившиеся к реагированию на инцидент, и пользователей - за выдержку и доверие к сервису, который почти пять лет остается одним из ключевых источников уведомлений об угрозах.
Ранее Информатор сообщал, что излом приложения "Воздушная тревога" может стать первым звоночком более масштабной волны кибератак, которая в ближайшие месяцы охватит все отрасли и континенты - так кибератаку оценил соучредитель Prometheus Иван Примаченко. Он объяснил, что причиной такого всплеска становится стремительное развитие моделей искусственного интеллекта, уже догоняющих лучших специалистов по кибербезопасности. Также мы писали, что в приложении появилась карта движения вражеских дронов и ракет, однако она не показывает точного местонахождение целей в реальном времени, так что киевлянам, ожидающим конкретики об угрозе над головой, толку от нее мало.
Следите за нами в Telegram
Сейчас читают на Информаторе